記号混ぜは逆効果?2026年最新基準の破られないパスワード作成術
「アルファベットの大文字・小文字、数字、記号を混在させた8桁以上の文字列を設定してください」――多くのWebサービスで長年見慣れてきたこの指示に従い、「Password123!」や「T0kyo#2026」のような文字列をひねり出していないでしょうか。もしそうなら、あなたのアカウントはサイバー攻撃者にとって「数秒で突破できる格好の標的」になり下がっています。
ハードウェアの計算処理能力が飛躍的に向上した現在、かつて推奨されていた小手先の「記号混ぜ」や「英数字の置換」は、攻撃者が操る高速クラッキングツールに対してほぼ無力化しました。独立行政法人情報処理推進機構(IPA)や米国国立標準技術研究所(NIST)が提示する最新指針をもとに、ネット上に溢れる誤ったセキュリティ常識を覆し、2026年の脅威環境に耐えうる具体的かつ忘れない防御手順を徹底解剖します。
📌 【この記事の重要ポイントまとめ】
- 要点1:従来の「8文字・記号混在」は総当たり攻撃により数秒〜数分で突破可能。現在の防御の要は「複雑さ」ではなく「物理的な長さ(15文字以上)」である。
- 要点2:「パスワードの定期変更」は形骸化と使い回しを誘発するため公的機関も廃止を推奨。強固なパスフレーズと管理アプリの併用が世界標準へとシフトしている。
- 要点3:漏洩時の連鎖被害を防ぐ鍵は「2段階認証(MFA)」の完全適用と単一パスワードの完全個別化にあり、これらを怠る運用は致命的なリスクを伴う。
【噂の真相】「記号を混ぜれば安全」は過去の遺物?専門機関が警鐘を鳴らす理由
ネット上で囁かれる「記号を混ぜても意味がない」という噂は、決して大げさな誇張ではなく、冷徹な技術的事実に基づいています。多くの利用者が実践してきた「aを@にする」「iを1や!に置き換える」「末尾に!や?を付与する」といった工夫は、クラッカー側の攻撃辞書にアルゴリズムとして最初から組み込まれているからです。
攻撃者が用いるブルートフォース攻撃 対策の研究者によれば、専用のGPUクラスタを用いた総当たり攻撃 解読時間は劇的に短縮されています。英数字と記号を織り交ぜた8文字程度のパスワードであっても、市販の高性能グラフィックボードを複数台並べた環境下では、わずか数十秒から数分で網羅的な解析が完了してしまうのが現実です。
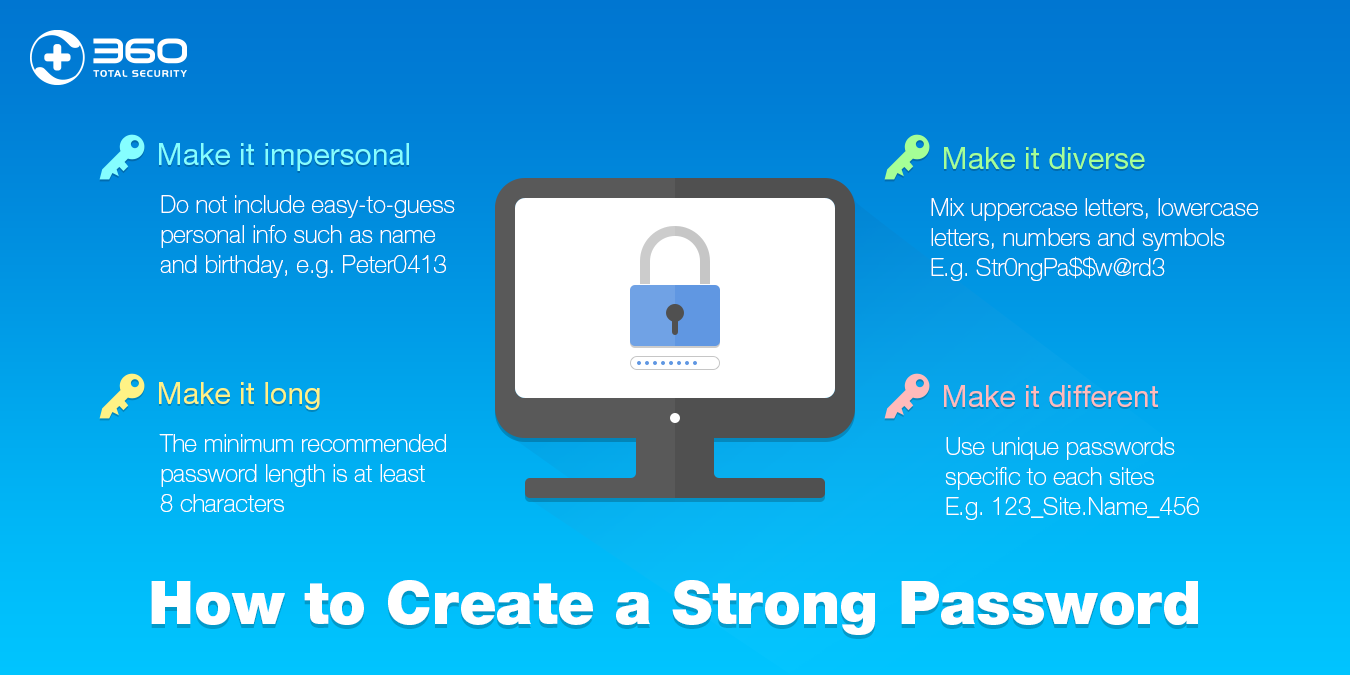
文字列の複雑性(キャラクターセットの多さ)を高めるアプローチは、文字数が短い段階では数学的な組み合わせ爆発を起こせません。人間の記憶力には限界があるため、無理に記号を混ぜさせると「P@ssw0rd!1」のように予測されやすい文字列に収束してしまい、かえって解読耐性を落とす逆効果を生んでいます。
【2026年最新セキュリティ基準】IPAガイドラインが明示する破られないパスワード条件
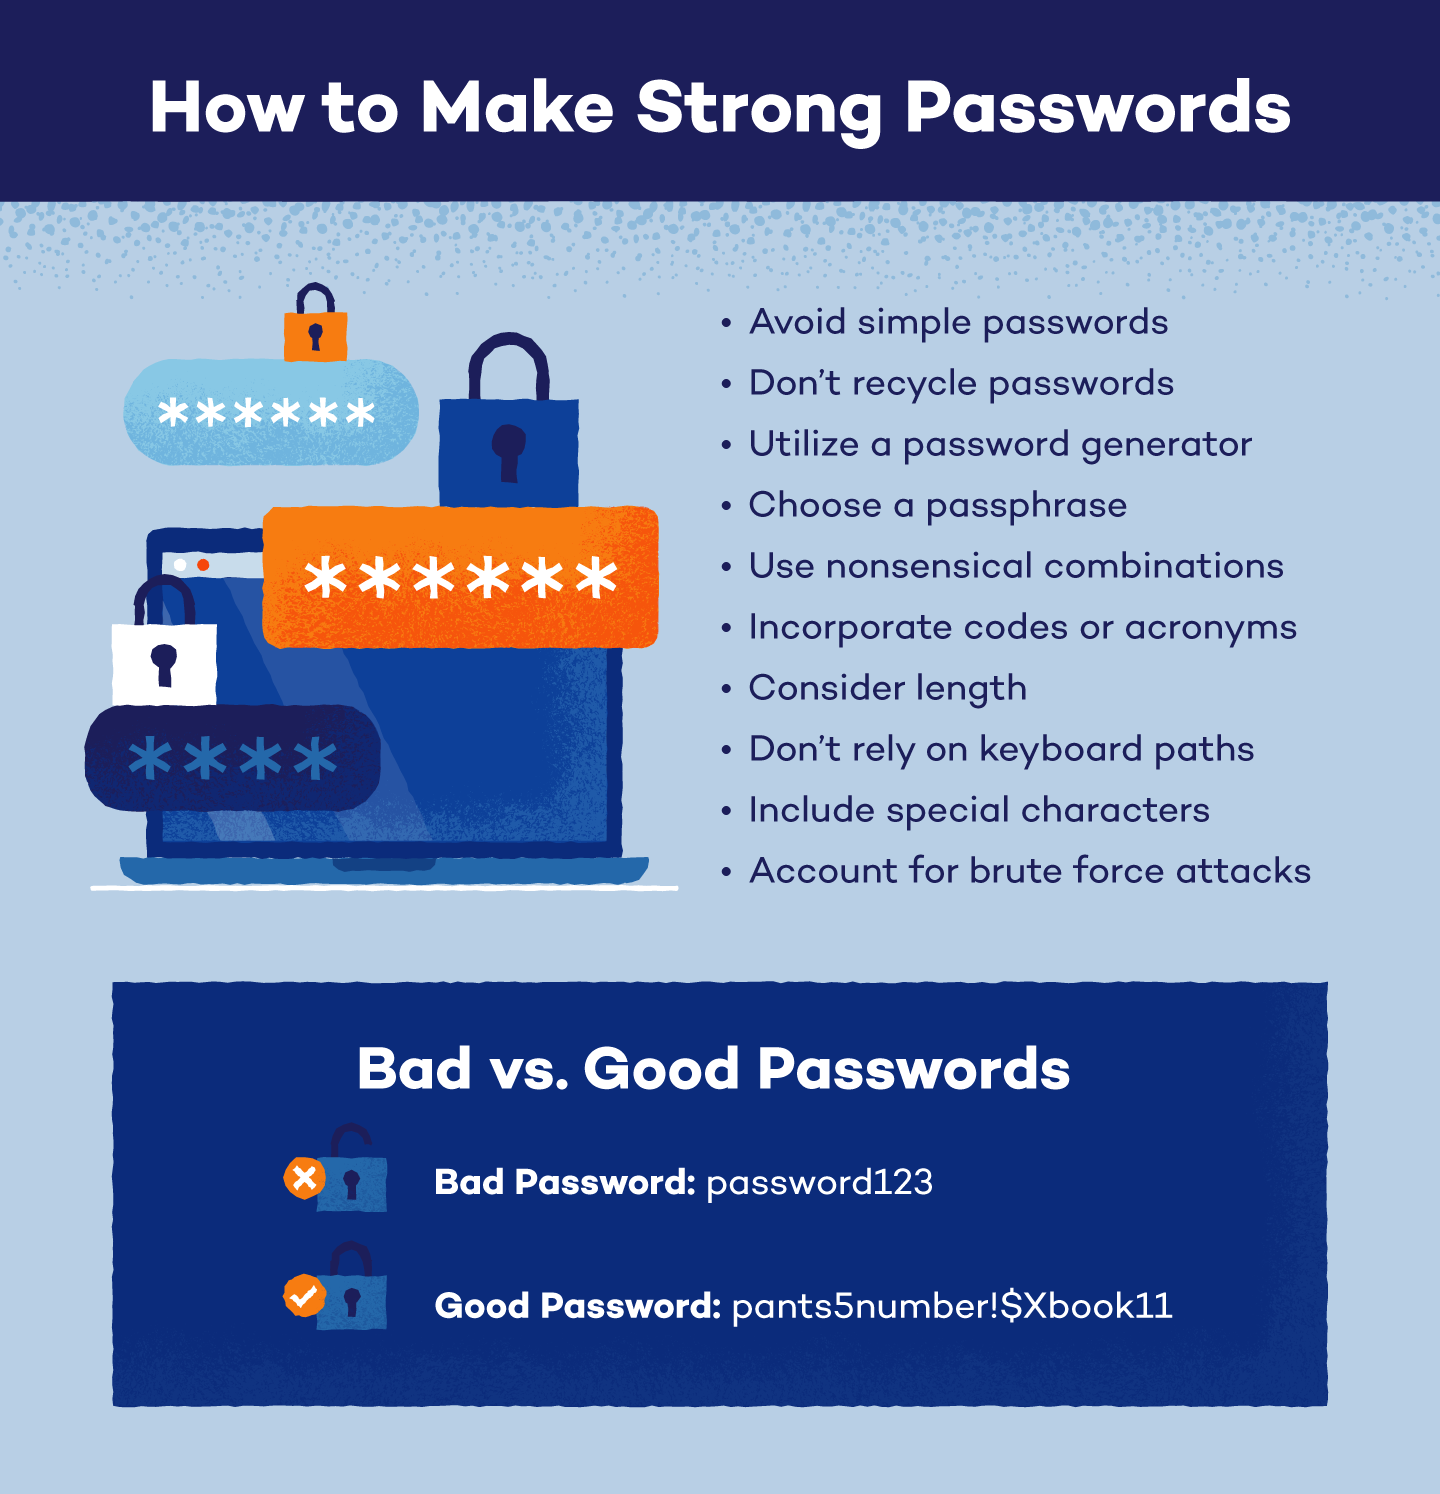
日本のサイバーセキュリティ対策の中核を担うIPA パスワード ガイドラインや、国際標準として名高い米国NISTのガイドライン(SP 800-63B)において、評価軸の転換はすでに行われています。現在の2026年最新 セキュリティ基準において、破られないパスワード 条件の最優先項目として掲げられているのは「文字数の長さ」です。
安全性を担保するための安全なパスワード 文字数は、最低でも12文字以上、極力15〜16文字以上を確保することが強く推奨されています。文字数が1文字増えるごとに、攻撃者が試行すべき組み合わせ数は指数関数的に跳ね上がり、解析コストを天文学的な数値へと引き上げることが可能です。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 8文字(大小英数記号) | 解読時間:数分〜数時間以内 | 過去10年間のWeb推奨標準 | 明確な危険領域。現代のGPU解析では即座に突破されるリスク大 |
| 12文字(大小英数) | 解読時間:数年〜数十年 | 現行サービスの最低合格ライン | 一般的なアカウントであれば一定の耐性を持つが余裕はない |
| 16文字以上(パスフレーズ) | 解読時間:数十億年以上 | 2026年最新 セキュリティ基準 | ブルートフォース攻撃を無力化できる極めて強固な推奨水準 |
| 使い回しパスワード | 解読時間:即時(リスト型攻撃) | 利用者の約半数が依然として実施 | どんなに長い文字列でも1箇所の漏洩で全滅する最大のセキュリティ欠陥 |
上の表が示すとおり、文字数を16文字以上に引き上げるだけで、総当たり攻撃を仕掛ける側が必要とする計算リソースは実用的な範囲を遥かに超えます。攻撃者に「このアカウントを力任せに破るのはコストに見合わない」と諦めさせることが、現代のサイバー防衛における基本思想です。
【実態検証】利用者の生の声と現場目線で見えたリアル
ITmediaなどのセキュリティ特集やSNSの投稿を調査すると、旧態依然としたセキュリティルールに苦しめられる利用者の悲鳴が散見されます。「3ヶ月ごとにパスワード変更を強制され、結局『Spring2026!』を『Summer2026!』に変えただけ」「覚えるのが不可能でデスクの付箋に貼っている」という実態は、企業の情シス担当者と一般社員の間で繰り返される古典的な喜劇です。
総務省やIPAが言及するパスワード 定期変更 不要 理由の根幹はここにあります。定期変更を強制された人間は、認知的な負荷から逃れるために「規則性のある単純な改変」に走り、結果として変更前よりも強度の低いパスワードを生み出してしまう傾向が行動科学的にも証明されています。
さらに深刻な問題がパスワード使い回し 危険性です。1つの長大で強固なパスワードを作成したとしても、それをECサイト、SNS、業務システムのすべてで共有していれば、セキュリティの強度は「利用しているサービスの中で最も脆弱なサイト」のレベルまで一瞬で転落します。流出した認証情報を機械的に他サイトへ入力する「クレデンシャルスタッフィング(リスト型アカウントハッキング)」の餌食になる構造です。
一般に知られていない盲点とネットの誤解
ネット上の掲示板や質問サイトでは、「パスワードは頭の中だけで記憶するのが最も安全であり、メモやアプリに残すのは情報漏洩の元凶だ」という主張がいまだに根強く支持されています。しかし、この考え方こそがセキュリティ事故を呼び込む大きな盲点です。
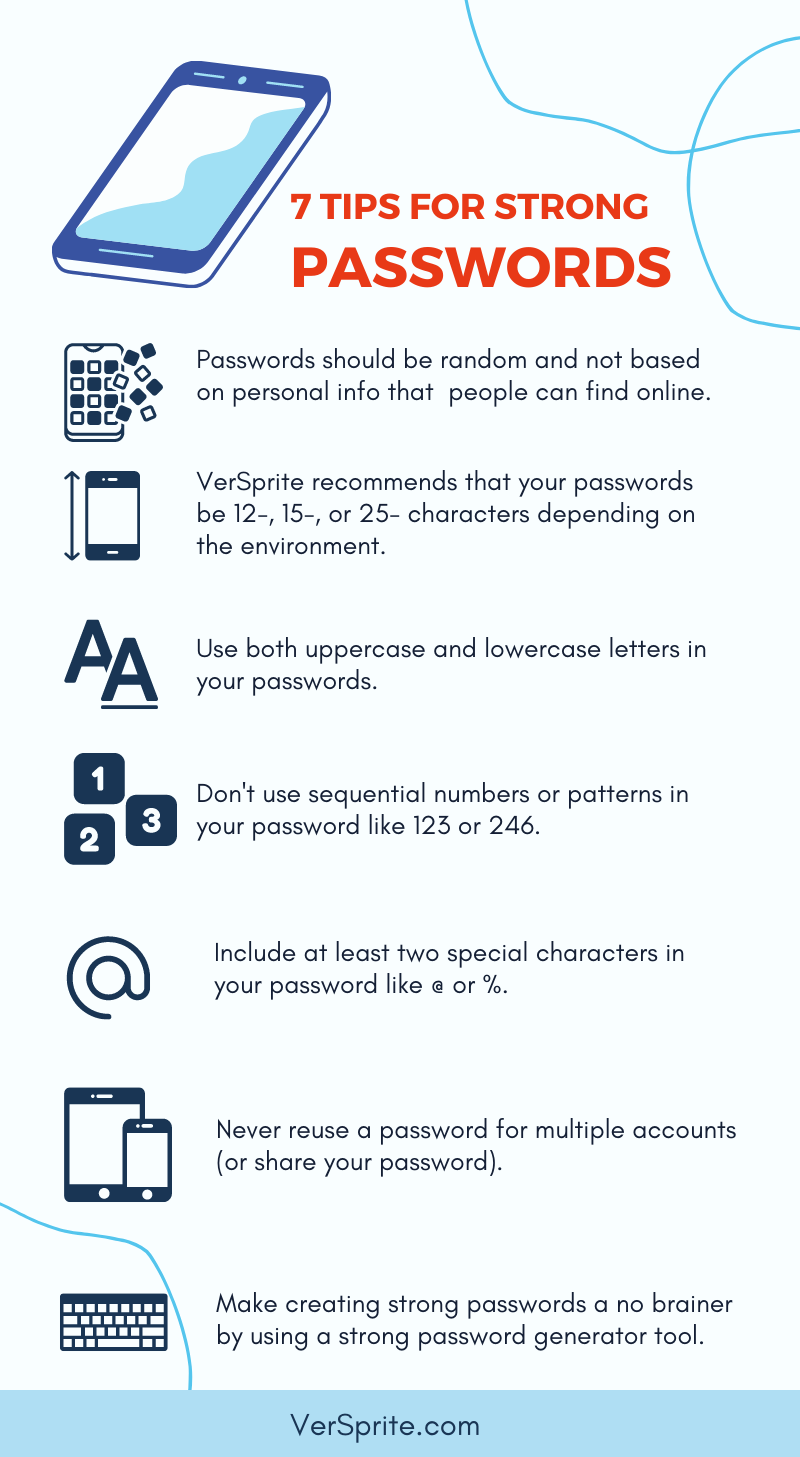
現在、1人のインターネット利用者が保有するアカウント数は平均して数十から100を超えます。これらすべてに「16文字以上の独立したランダムな文字列」を割り当て、人間の脳だけで記憶することは物理的に不可能です。暗記に頼ろうとする姿勢そのものが、使い回しや単純な語句の使用という最悪の選択肢を誘発しています。
セキュリティ専門家が口を揃えて指摘するのは、「パスワードを覚える努力をやめること」の重要性です。覚えるべきはパスワードそのものではなく、「安全に管理・呼び出すための仕組み」へとシフトしなければなりません。
【実践マニュアル】絶対に忘れない「パスフレーズ」の作り方と強力なパスワード生成術
では、具体的にどのようにして強固な認証情報を構築すべきでしょうか。日常的に手動入力が求められるマスターキーには「パスフレーズ」を、それ以外の個別アカウントには「管理ツールによる自動生成」を割り当てるのが、最も合理的かつ堅牢なアプローチです。
単語を連結する「パスフレーズ 作り方」の実践手順
パスワードの作り方 覚え方として世界的に推奨されているのが、複数の無関係な単語を繋ぎ合わせる「パスフレーズ」の手法です。意味の通らないランダムな英数字の羅列よりも、自分だけに意味がわかる単語の組み合わせのほうが記憶に定着しやすく、かつ文字数を容易に稼ぐことができます。
- 無作為な名詞や動詞を3〜4個選定する:
辞書や身の回りの物から、文脈として繋がりのない言葉を選びます。(例:「neko」「densha」「mikan」「hashiru」) - 記号やスペースで連結する:
選んだ単語をハイフンやアンダースコアで繋ぎます。(例:「neko-densha-mikan-hashiru」) - 意図的なアクセントを加える:
特定の位置の文字を大文字にしたり、数字を1箇所挿入します。(例:「Neko-densha-8-Mikan-hashiru」)
完成した文字列は28文字に達し、総当たり攻撃では宇宙の寿命を迎えても解読できません。しかし、日本語の単語をローマ字で連ねているため、設定者本人にとっては「猫・電車・8・みかん・走る」という映像イメージとして極めて強固に記憶に残ります。
パスワード管理アプリ おすすめの選定基準
マスターパスワード以外の日常的なサービスに対しては、専用ツールによる強力なパスワード 生成を機械的に行うのが鉄則です。主要なパスワード管理アプリ おすすめとしては、オープンソースで信頼性の高い「Bitwarden」や、業界標準の「1Password」が挙げられます。
これらのツールを導入すれば、利用者は強固なパスフレーズを1つ覚えるだけで、残る数百個のアカウントには「32文字の完全ランダムな記号混在文字列」を自動割り当てし、自動入力させることが可能になります。
【防御の要】2段階認証の設定方法とアカウント乗っ取りを防ぐ境界線
パスワードがいかに強固であっても、サービス側のデータベースからハッシュ化されていない平文データが漏洩した場合、文字列の長さによる防御は無意味になります。この「万が一の漏洩」を前提とした最後の防波堤が、2段階認証 設定方法の確立です。
2段階認証(多要素認証:MFA)を有効化すると、パスワード(知識情報)が破られたとしても、スマートフォンアプリ(Google Authenticator等)に届くワンタイムコードや生体認証(所持・生体情報)がなければログインできません。これにより、アカウント乗っ取りのリスクを約99%以上遮断することが各種調査で実証されています。
【プロの結論】おすすめできる管理運用・慎重になるべき人の判断基準
セキュリティ対策は、利用者の生活習慣やITリテラシーに合致していなければ必ず破綻します。無理のない運用を実現するために、以下の基準を参考に自身の環境を見直してください。
【パスワード管理アプリ+MFAへ即時移行すべき人】
複数の金融機関、ECサイト、SNSを日常的に利用しているすべてのネットユーザー。特に仕事用PCとプライベート端末を併用している人は、1箇所の侵害が致命傷に直結するため、手動管理を直ちに破棄すべきです。
【専用アプリの導入に慎重になるべき人とその代替案】
スマートフォンの操作に不安がある高齢層や、アプリのアップデート管理が難しい環境にある人。この層に無理なパスワードマネージャーの導入を強いると、マスターキーの紛失による締め出し事故を招きます。代替案として、「物理的な専用ノートに手書きでパスフレーズを控え、施錠できる引き出しに保管する」というアナログ管理のほうが、PCの画面に付箋を貼る運用よりも遥かに安全です。
【how to create a strong password】に関するよくある質問(FAQ)
Q1:パスワードの文字数は最低でも何文字に設定すれば安全ですか?
A1:現在の安全基準では最低12文字、重要な金融・メインメール等のアカウントでは15〜16文字以上が推奨されます。8文字前後のパスワードは、いかに記号を複雑に混ぜていても現代の攻撃環境では脆弱とみなされます。
Q2:ブラウザ(Google ChromeやSafari)にパスワードを保存する機能は安全ですか?
A2:PCやスマートフォン自体の画面ロック(PINコードや生体認証)が適切に施されている限り、利便性と安全性のバランスが取れた実用的な選択肢です。パスワードを使い回すリスクに比べれば、ブラウザの自動生成・保存機能を利用するほうが遥かに安全です。
Q3:パスワードに名前や誕生日、単語をそのまま入れてはいけないのはなぜですか?
A3:攻撃者はターゲットのSNSプロフィール等を自動収集して辞書を作成する「ソーシャルエンジニアリング」を仕掛けてきます。推測しやすい個人情報や辞書に載っている単体の英単語は、辞書攻撃ツールによって一瞬で特定されるため絶対に避けてください。
まとめ:今後の動向と失敗しないための判断基準
2026年以降のサイバーセキュリティは、従来の「秘密の文字列を人間が記憶して入力する」時代から、パスキー(Passkeys)や生体認証を軸とした「パスワードレス」の時代へと急速にシフトしています。過渡期にある現在だからこそ、旧来の誤った運用を改める意義があります。 (出典: how to create a strong password(Yahoo!ニュース))
「記号を混ぜた短いパスワードを定期的に変える」という昭和・平成的なルールは捨て去り、「15文字以上のパスフレーズを使い回さず設定し、2段階認証で城壁を築く」という最新の原則を定着させることが、デジタル社会で自身の大切な資産とプライバシーを守る唯一無二の防具となります。
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。